

現在、 コンプライアンスの状態 を維持して証明するには、セキュリティ、エンジニアリング、ガバナンス、リスク、コンプライアンス(GRC)の各チームにとって、特にサイバーフィジカルシステム(CPS)資産に重きを置いた重要なインフラストラクチャ環境では、何週間もの手作業が費やされています。 一方、規制当局は、公益事業、病院、サプライチェーンの稼働を維持する上で重要な役割を果たすため、サイバー攻撃からこのような資産を保護する監視への関心を高めています。
NERC CIP やISA/IEC 62443 などの必須のセキュリティフレームワークは、保護対象として開発された資産の多くと同じくらい成熟しています。 しかし、インターネット接続や AIなどの高度なテクノロジーにより、 これらの資産を攻撃者から保護する上で新たな複雑さが生じています。 デバイスのセキュリティとコンプライアンスを維持することが困難になるだけでなく、コンプライアンス違反に関連する罰金は、かつてないほど大きな影響を与えます。
Claroty は、コンプライアンスに関する複雑さの一部を軽減することを期待して、CPSコンプライアンスマッピングを xDome プラットフォーム に導入しました。 新機能は、プラットフォームが収集したアセットテレメトリを使用して、CPS アセットと有効化されたフレームワークに関連するコンプライアンスの現状を提供します。
コンプライアンスの複雑さは、最終的には翻訳の問題です。
GRCチームは管理番号で話します。 包括的なコンプライアンス要件の概要を示し、関連するアセットオーナーに割り当てを伝達します。 監査に合格する最終的な責任はありますが、セキュリティ保護が必要な技術システムは所有していません。
セキュリティチームは、 CVE、脆弱性、脅威について語ります。 脆弱性管理では、セキュリティ上の欠陥があるデバイス(数千台)をマッピングし、生のIPアドレスとパッチ番号のスプレッドシートをエンジニアに手渡します。
エンジニアは、 プロトコルと可用性について語ります。 コンプライアンス用語ではなく、物理的なプロセスと稼働時間に焦点を当てます。 ファームウェアパッチのために重要なPLCを単にオフラインにすることはできません。 オプションとして、Compliance_Log_v4_FINAL_FINAL2.xlsxという表題のスプレッドシートを使用して、20年前のレガシー資産をフレームワーク要件にマッピングしようとします。
その結果は? 監査が近づくたびに、何週間にもわたる重複作業、データのサイロ化、特定の時点でのファイアドリル。
xDome は、CPS コンプライアンスマッピングを 資産ライフサイクルに直接組み込むことで、スプレッドシートのシャッフルを排除します。 xDome は、手動クエリに頼るのではなく、環境全体に論理ルールを継続的に適用します。 デバイス属性、脅威アラート、MDS2文書、脆弱性などのネイティブプラットフォームのライブテレメトリを利用して、有効なすべてのフレームワークのコンプライアンスステータスを自動的に計算します
最も重要なのは、これにより、関与するすべてのチームがコンプライアンスの状態を理解するための共通言語が得られることです。 クエリはなく、 spreadsheets—100%ネイティブで自動化されています。
セキュリティチームは、特定の要件を満たす必要があるデバイスのライブリストを取得します。 xDome は、特定のデバイスにパッチを適用するために必要なアクションを指示したり、承認された代替コントロールを追加するセグメンテーションポリシーを提供したりできます。
エンジニアは、スプレッドシートやクリップボードを捨てて、注意が必要なデバイスのライブリストを作成することで、正気を守れます。
GRCチームは、フレームワークレベルからコントロールごとの各要件まで、コンプライアンス率のエクスポートを表示または取得できます。
しかし 、具体的にどのように機能するのでしょうか? 私たちは、制御要件を理解し、それらを xDome のCPS保護言語にマッピングするルールエンジンを xDomeに構築しました。 デバイスの属性、ネットワークアラート、MDS2データ、脆弱性情報など、 xDome がCPSセキュリティ体制について提供するこれらの インテリジェンス はすべて、コントロールにマッピングされます。
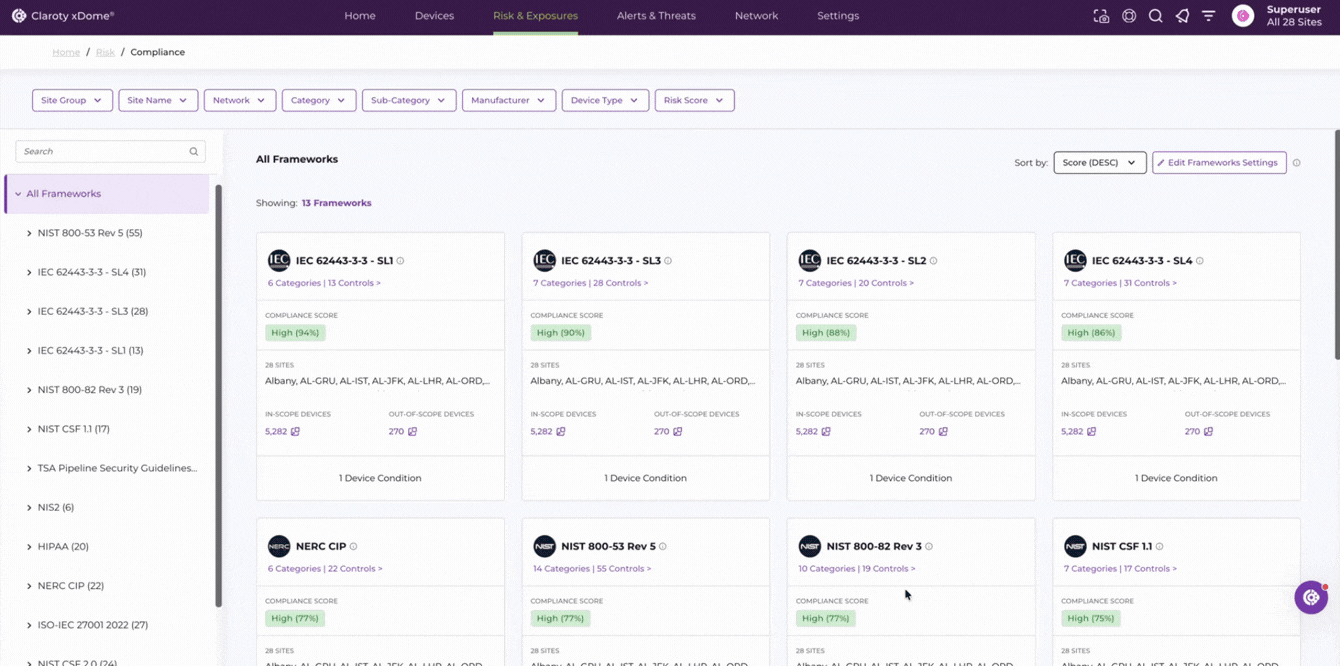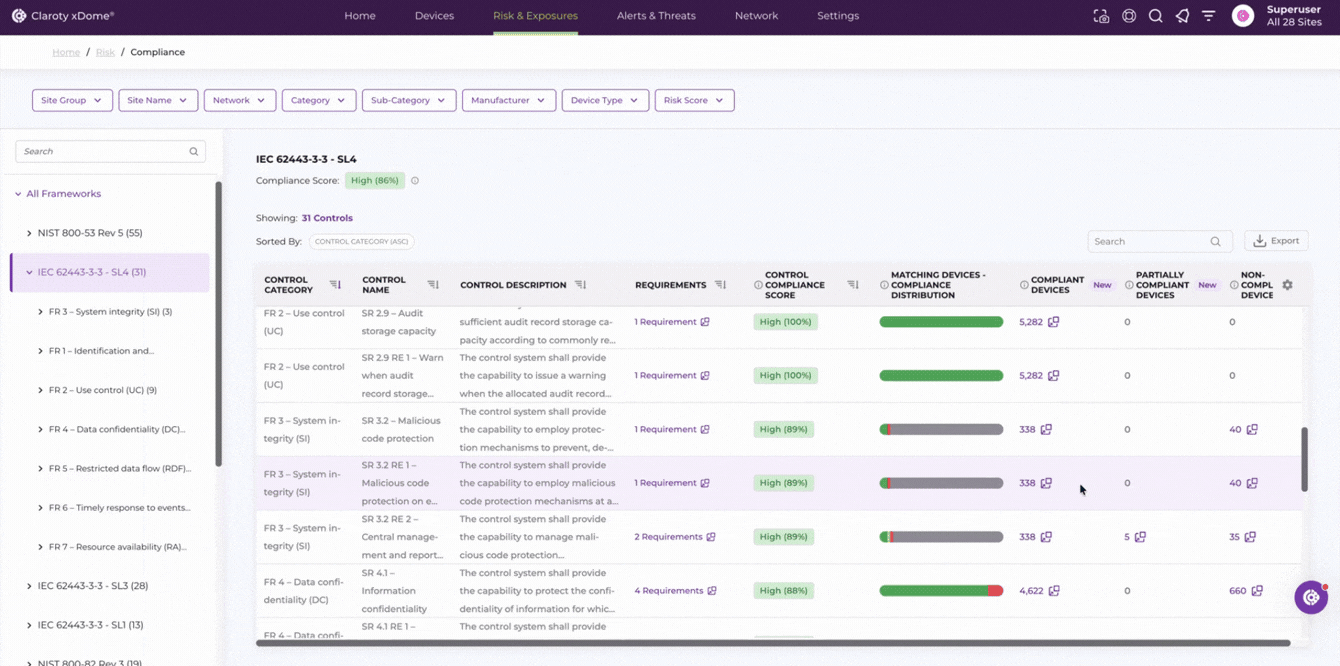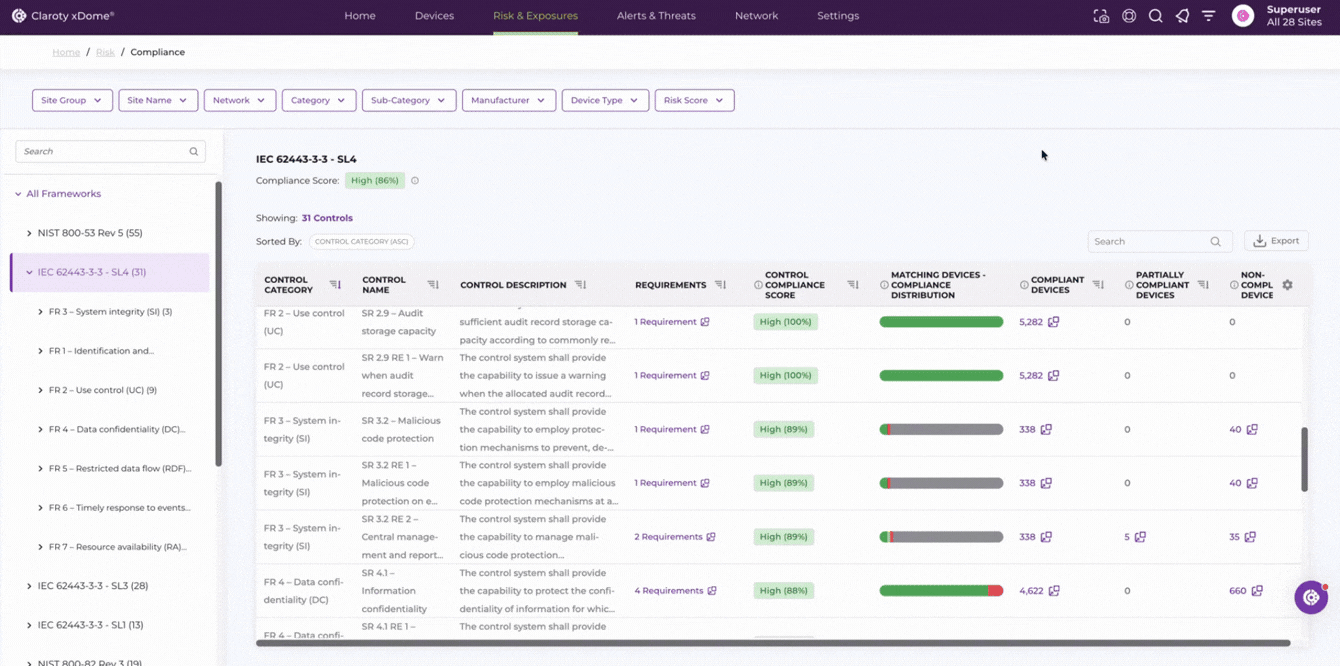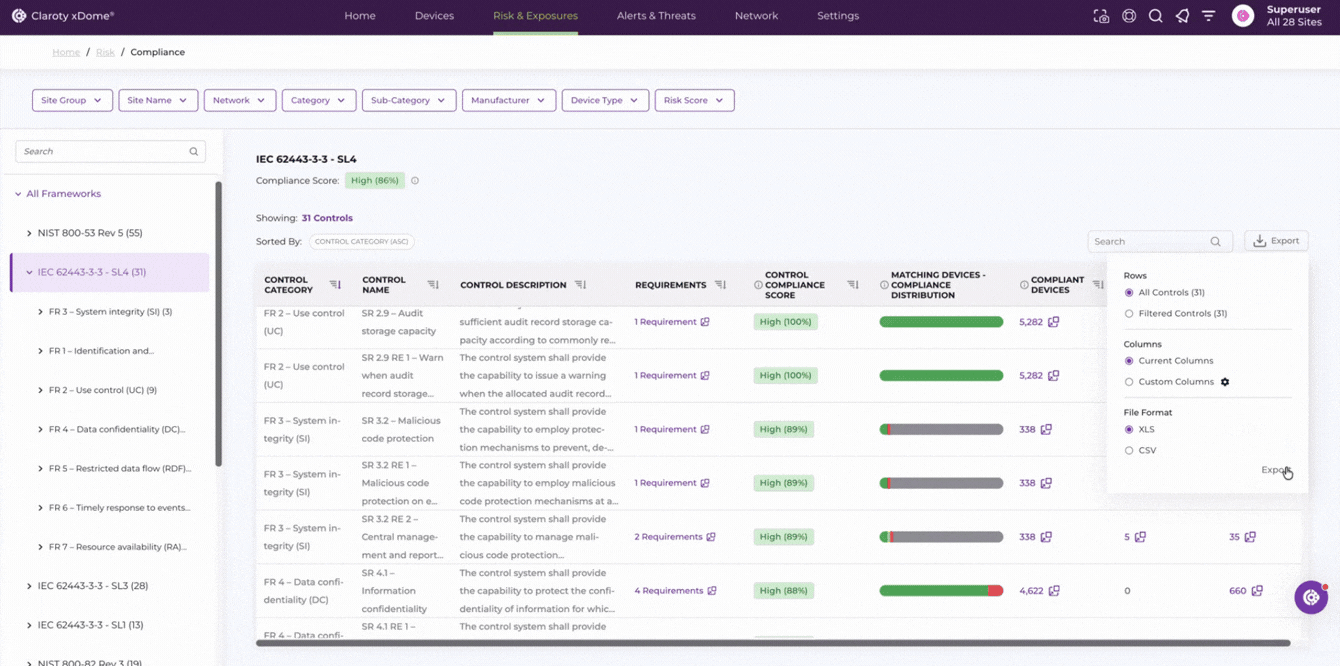
これは、コンプライアンス関連のいくつかのワークフローに影響します。
タスク | 手動による方法 | XDOMEの方法 |
監査の準備 | 何週間にもわたる手動データ収集、サイトマネージャーのインタビュー、CSVのエクスポート、アセットインベントリとフレームワークPDFとの相互参照。 | 特定のフレームワーク(NIS2など)でフィルタリングし、生成されたレポートをエクスポートします。 これで、デバイスが関連するセキュリティコントロールとどのように整合しているかを示すために必要な、監査の準備に必要な作業の大部分が手に入ります。 |
修復とパッチ適用 | 5,000 件の「重大」な脆弱性のリストを見ながら、監査担当者にとって実際に重要なものを推測します。 | 重要な要件(例:デバイスにパッチが適用されている)にある「不適合」アセットでフィルタリングすると、アセットオーナーはアクションが必要なデバイスの明確なリストを確認できます。また、 xDome は、コンプライアンス要件をカバーできる、これらのデバイスのセキュリティ保護のための推奨アクションをユーザーに提供します。 |
変更管理 | 新しいデバイスがプラントフロアに追加され、次の年次監査まで適切なセキュリティ設定がないことに誰も気が付きません。 | 新しい資産はマッピングされたコンプライアンスフレームワークに追加され、コンプライアンス違反としてリストされ、リアルタイムの修正が可能になります。 |
この自動化によって時間と労力が節約され、多くのセキュリティアナリストやエンジニアの作業が楽になります。
また、これらのユーザーグループのためのもう一つのボーナスレイヤーを翻訳します:エグゼクティブ翻訳者。
最高リスク責任者は、組織の最も重要な規制に直接結びついたコンプライアンス率をリアルタイムで簡単に確認することができます。
CISOは、推測に頼ることなく、限られた修正リソースを、次回の監査に合格するために必要なコントロール変更に確実に割り当てることができます。
工場管理者は、現場のエンジニアリングチームが物理的資産を安全かつコンプライアンスに準拠した状態で維持していることを、自動的にリーダーに証明できます。
年次、月次、または週次のいずれの場合も、コンプライアンスはデータを解析する業務を中断することを意味するものではありません。 Claroty xDomeを使用すると、継続的で自動化されたコンプライアンス マッピング により、運用の稼働時間とグローバルな収益の両方が保護されます。 数週間の手作業による監査準備を、ツークリックのレポートに変える準備はできていますか?

CMMCフェーズ 2 のコンプライアンス 中断の評価方法

BOD 26-04 は神話後の 世界でCPSセキュリティに十分ですか?

2026 A.I. Executive Order: サイバー貧困 ライン下の重要インフラの保護
Clarotyのサイバーセキュリティソリューションについて知りたいですか?

Life, uninterrupted
可用性を最大化し、保険力を強化し、コンプライアンスをサポートし、運用の回復力を確保します。


